Уязвимости PHP угрожают NAS-устройствам: производители спешат устранить недостатки
Не все вендоры успевают выпустить патчи для своей продукции
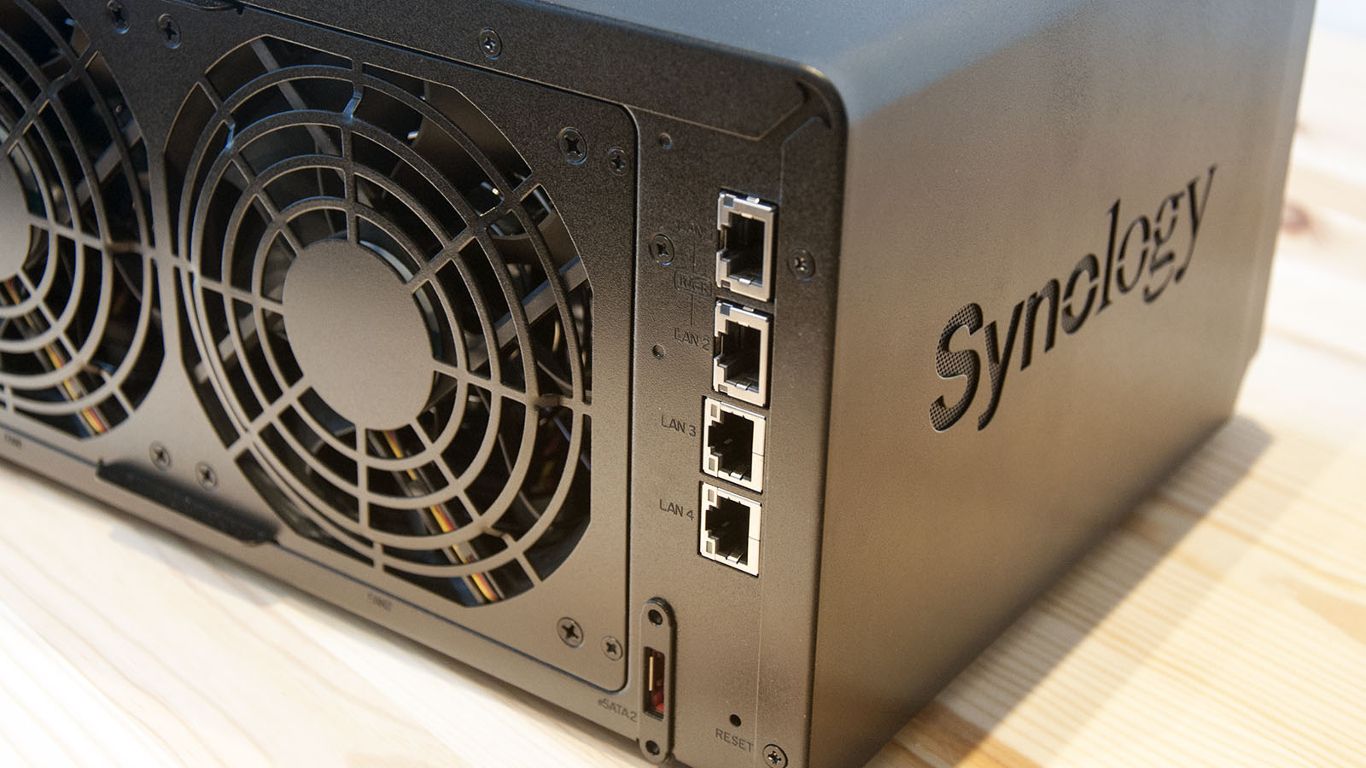
Всё, что известно о событии, восходит к одному сообщению: либо публикация одна, либо остальные повторяют её или ссылаются на тот же источник.
Что произошло
Уязвимости в PHP, известные как php2shell, представляют опасность не только для веб-сайтов и приложений, но и для устройств сетевого хранения данных (NAS). Найденные недостатки могут активными атаками затрагивать многие популярные модели NAS, однако не все производители успели выпустить исправления, что остается серьезной угрозой для пользователей.
Обеспокоенность вызывает тот факт, что крупные производители, такие как Synology и QNAP, сообщают о наличии недочетов, но пока не спешат предоставить надежные патчи. Эксперты советуют немедленно обновить системы и ограничить удаленный доступ для снижения рисков.
Что известно
· средняя близость к цитате 85%- ◐Уязвимость php2shell затрагивает не только веб-сайты, но и устройства сетевого хранения данных (NAS).TechRadar
- ◐Synology подтвердила, что версии PHP 7.3 - 8.4 и продукты, такие как Mail Station и Synology Calendar, уязвимы.TechRadar
- ◐QNAP также признал наличие уязвимости в широком диапазоне своих продуктов, включая QTS 5.2.11 и старше, и QTS 6.1.9.TechRadar
- ◐Производители, такие как TerraMaster, Ugreen и Asustor, также работают над устранением уязвимости.TechRadar
- ◐Исследования не привели к обнаружению атак в дикой природе, но эксперты рекомендуют отключить устройства от открытого интернета.TechRadar
- ◐Synology отметила важность проверки установленных пакетов PHP и компонентов внутри DiskStation manager, утверждая, что встроенный PHP не подвержен публичному риску.TechRadar
Что не подтверждено
- ?Какие другие производители, помимо Synology и QNAP, уже выпустили или планируют выпустить патчи?
- ?Какую конкретную защиту могут предложить пользователям NAS-устройств в условиях этой уязвимости?
- ?Как долгосрочно это повлияет на доверие пользователей к производителям NAS-устройств?
Что процитировано
Событие собрано по одной публикации, поэтому последовательности здесь нет — только то, что из неё процитировано.
Уязвимость php2shell затрагивает не только веб-сайты, но и устройства сетевого хранения данных (NAS).
“Network Attached Storage (NAS) devices are at risk, too - and to make matters worse, some of the most popular manufacturers have not yet released a patch.”перевод с en
Synology подтвердила, что версии PHP 7.3 - 8.4 и продукты, такие как Mail Station и Synology Calendar, уязвимы.
“Synology, for example, released a new security advisory saying PHP versions 7.3 - 8.4, Mail Station, and Synology Calendar are all affected.”перевод с en
QNAP также признал наличие уязвимости в широком диапазоне своих продуктов, включая QTS 5.2.11 и старше, и QTS 6.1.9.
“Another major NAS manufacturer, QNAP, confirmed a wide range of affected products, including QTS 5.2.11 and older, QTS 6.1.9.”перевод с en
Производители, такие как TerraMaster, Ugreen и Asustor, также работают над устранением уязвимости.
“Other manufacturers are also currently working on a fix, including TerraMaster, Ugreen, and Asustor.”перевод с en
Исследования не привели к обнаружению атак в дикой природе, но эксперты рекомендуют отключить устройства от открытого интернета.
“So far, there is no evidence of in-the-wild attacks, but the company does recommend removing the devices from the open internet.”перевод с en
Synology отметила важность проверки установленных пакетов PHP и компонентов внутри DiskStation manager, утверждая, что встроенный PHP не подвержен публичному риску.
“the company also stressed that there is a difference between installed PHP packages and PHP components within DiskStation manager, and added that its built-in PHP isn’t exposed to the public internet.”перевод с en
Собрано и структурировано ИИ: связано: 1 публикация · процитировано: 1 публикация · сгруппировано: 1 домен СМИ. Ручной редактуры и модерации нет — возможны неточности.
Наверх ↑